Casi todas las plataformas Moodle que revisamos tienen el mismo problema: roles creados uno encima de otro durante años, sin que nadie recuerde por qué. El resultado son docentes que no pueden hacer su trabajo y cuentas con más permisos de los que deberían. Somos el Moodle Certified Partner del Perú y esta guía ordena el tema desde cero.
Cómo funciona el modelo de permisos
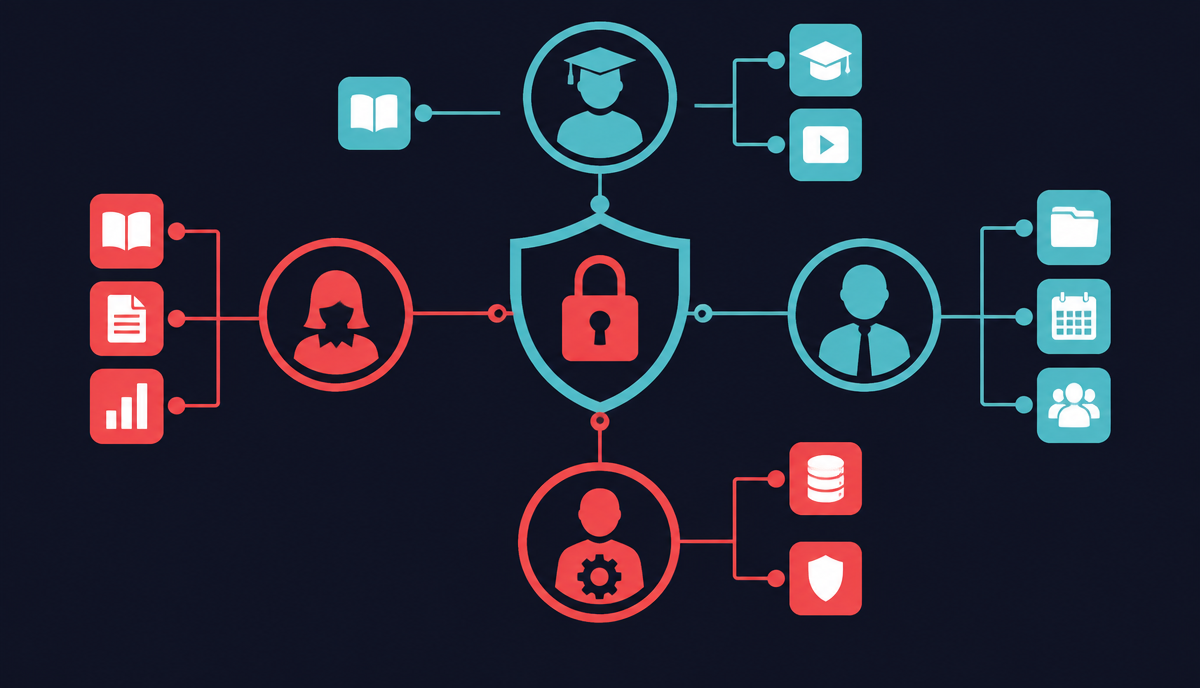
Moodle no asigna permisos a personas: asigna roles en un contexto. El contexto puede ser el sitio completo, una categoría de cursos, un curso, un bloque o una actividad. La misma persona puede ser estudiante en un curso y docente en otro sin que ninguna configuración entre en conflicto.
Cada rol es una lista de capacidades, y cada capacidad puede estar permitida, prohibida o no definida. Las capacidades no definidas se heredan del contexto superior. Entender esa herencia evita el 90% de los problemas: cuando un permiso no funciona como esperabas, casi siempre hay una prohibición en un contexto más alto.
Los roles estándar y para qué sirven
Moodle trae un conjunto de roles que cubre la mayoría de necesidades: administrador del sitio, gestor, creador de cursos, profesor con permiso de edición, profesor sin permiso de edición, estudiante e invitado.
La recomendación es empezar con ellos y resistir la tentación de crear roles nuevos en la primera semana. En una institución mediana, esos siete roles cubren la operación normal; los roles propios se justifican cuando aparece una función real que ninguno representa.
Cuándo crear un rol propio
Los casos que sí justifican un rol nuevo suelen ser tres. El primero, un perfil de apoyo académico que necesita ver el avance de los estudiantes y responder consultas, pero no debe modificar calificaciones. El segundo, un perfil de coordinación que administra una categoría completa sin acceso al resto del sitio. El tercero, un perfil de auditoría que solo consulta reportes.
La forma correcta de crear un rol propio es duplicar el más cercano y ajustar las capacidades necesarias, nunca partir de cero. Documenta en la descripción del rol para qué se creó y quién lo solicitó; en dos años esa nota vale más que la configuración misma.
Organizar por categorías antes que por roles
Muchas instituciones intentan resolver con permisos lo que es un problema de estructura. Si cada facultad, sede o programa tiene su propia categoría de cursos, basta asignar un gestor por categoría para delegar la administración sin tocar un solo permiso.
Diseña la estructura de categorías pensando en quién administra qué, no solo en cómo se ven los cursos en el catálogo. Es la decisión que más simplifica la gestión de permisos a largo plazo.
Asignación de roles y matrícula
Conviene distinguir dos cosas que suelen confundirse: matricular a alguien en un curso y asignarle un rol. En la práctica, la matrícula asigna el rol de estudiante, pero un docente puede tener rol asignado a nivel de categoría sin estar matriculado curso por curso.
Para volúmenes altos, la asignación manual no escala. Las cohortes permiten agrupar personas y matricular grupos completos con una regla; la sincronización con el sistema académico automatiza el ciclo entero. Lo desarrollamos en matrícula sincronizada con el sistema académico.
El rol de gestor y sus riesgos
El gestor es el rol más útil y el peor entendido. Permite administrar cursos, usuarios y configuraciones dentro de su contexto sin ser administrador del sitio. Bien usado, reduce drásticamente la cantidad de administradores completos.
El riesgo aparece cuando se asigna a nivel de sitio por comodidad. Un gestor a nivel de sitio es, en la práctica, casi un administrador. Asígnalo siempre en la categoría más específica posible.
Errores frecuentes que cuestan tiempo
El primero es usar la prohibición de capacidades como herramienta habitual. Una prohibición se hereda hacia abajo y no puede revertirse en contextos inferiores, lo que genera problemas difíciles de diagnosticar. Úsala solo cuando sea realmente necesaria.
El segundo es crear un rol por cada persona. Los roles representan funciones, no individuos. Si un rol tiene una sola persona asignada, probablemente el problema es de estructura.
El tercero es no usar la vista de comprobación de permisos. Moodle permite ver exactamente qué puede hacer una persona en un contexto determinado; antes de modificar capacidades, conviene mirar ahí.
Instituciones con menores de edad
En colegios, la configuración de roles tiene una dimensión adicional: quién puede ver los datos de los estudiantes y quién puede contactarlos. Conviene restringir la visualización de perfiles completos, limitar la mensajería entre estudiantes y definir con claridad el acceso de apoderados si existe.
Ese ajuste es parte del cumplimiento de la Ley 29733 y también una decisión pedagógica. Lo abordamos en la página de Moodle para colegios.
Revisión y limpieza periódica
Programa dos revisiones al año. En la primera, lista quién tiene roles con permisos elevados y confirma que sigan siendo necesarios. En la segunda, revisa los roles propios creados y elimina los que ya no se usan.
Incluye la revocación de roles en el procedimiento de baja de personal. Es el punto que más se olvida y el que más riesgo acumula con el tiempo.
Documentar el esquema
Una tabla de una página basta: nombre del rol, para qué existe, en qué contexto se asigna, quién autoriza la asignación. Esa tabla es lo que permite que la plataforma sobreviva al cambio de administrador, que en la mayoría de instituciones ocurre antes de lo previsto.
Si necesitas apoyo para ordenar el esquema actual sin romper la operación, es parte de nuestro trabajo de implementación de Moodle y de soporte Moodle.