La seguridad de una plataforma Moodle no depende de un producto, sino de una rutina. La mayoría de los incidentes que atendemos no nacen de un ataque sofisticado: nacen de una versión sin actualizar, de un plugin abandonado o de una cuenta con más permisos de los que necesita. Somos el Moodle Certified Partner del Perú y esta guía resume lo que revisamos en una institución antes y después de salir a producción.
Entender la superficie de riesgo
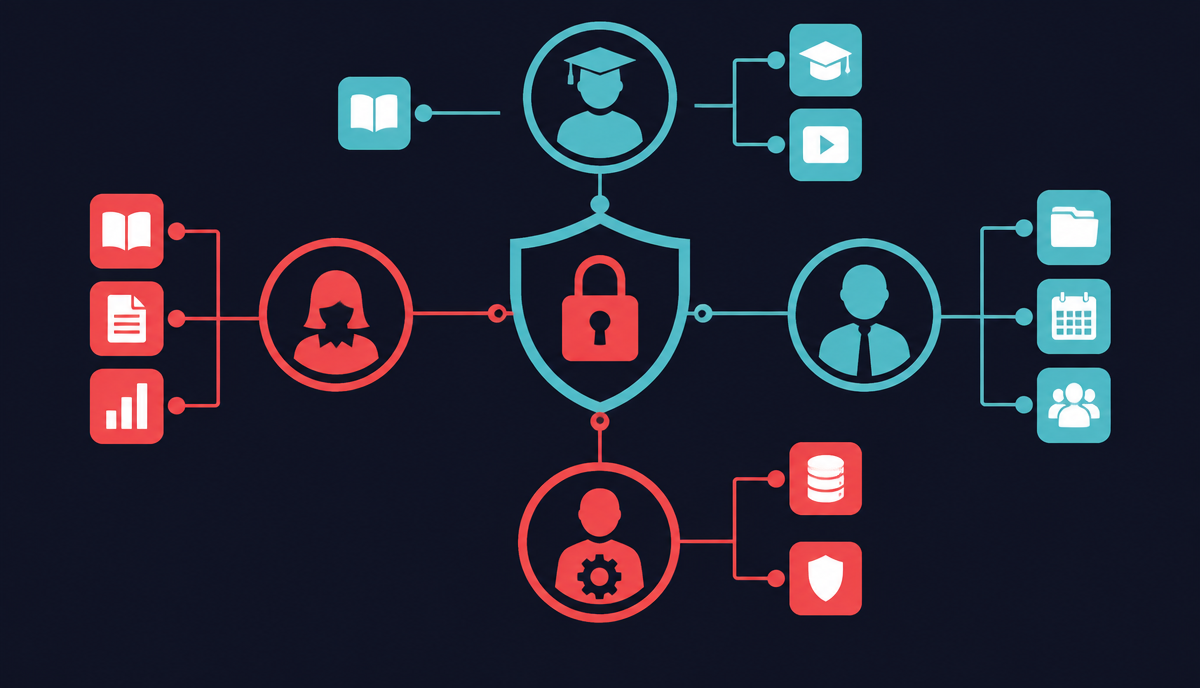
Antes de aplicar medidas conviene saber qué se está protegiendo. En una plataforma educativa hay tres cosas en juego: los datos personales de estudiantes y docentes, la integridad de las calificaciones y la continuidad del servicio durante periodos críticos como matrícula o exámenes.
Cada una se protege distinto. Los datos personales dependen de permisos y cifrado en tránsito; las calificaciones, del registro de actividad y del control de roles; la continuidad, de respaldos probados y de una ventana de mantenimiento bien definida. Mezclarlas lleva a invertir mucho en un frente y dejar otro abierto.
Actualizaciones: la medida con mejor retorno
Moodle publica versiones menores de seguridad de forma regular. Mantenerse dentro de una versión con soporte activo es la medida individual que más reduce el riesgo, y también la que más se posterga porque obliga a coordinar una ventana.
La rutina que recomendamos: aplicar las versiones menores de seguridad dentro de las semanas siguientes a su publicación, y planificar el salto de versión mayor una vez al año, fuera de matrícula y de exámenes. Cada actualización se prueba primero en un entorno de pruebas con una copia reciente de la base de datos.
Si tu plataforma quedó varias versiones atrás, el trabajo se parece más a una migración que a una actualización. Lo cubrimos en detalle en actualizar Moodle sin detener la operación.
Contraseñas, segundo factor y sesiones
La política de contraseñas de Moodle permite exigir longitud mínima, combinación de caracteres y caducidad. Exagerar produce el efecto contrario: contraseñas anotadas en papel. Una política razonable pide longitud suficiente, prohíbe las más comunes y no fuerza cambios cada mes.
El segundo factor merece un criterio por rol. Para estudiantes suele ser una fricción innecesaria; para administradores, gestores y personal con acceso a calificaciones es una medida que vale la pena. Si la institución ya usa un directorio corporativo, lo más limpio es delegar la autenticación y heredar sus políticas, como explicamos en inicio de sesión único en Moodle.
Revisa también el tiempo de expiración de sesión. Las aulas compartidas y los laboratorios son el escenario clásico de sesiones abiertas que otra persona aprovecha.
Permisos mínimos y cuentas privilegiadas
El principio es simple: cada persona con el permiso más bajo que le permita trabajar. En la práctica, las plataformas acumulan cuentas de administrador creadas para una tarea puntual que nunca se retiraron.
Haz un inventario de quién tiene rol de administrador del sitio y reduce la lista a lo indispensable. Para el resto, define roles intermedios con permisos acotados. La configuración de roles la desarrollamos en roles y permisos en Moodle.
Incluye en el procedimiento de baja de personal la revocación de accesos a la plataforma. Es el punto que más se olvida cuando alguien deja la institución.
Plugins: la puerta que se deja abierta
Un plugin es código de terceros ejecutándose con los permisos de tu plataforma. Antes de instalar uno revisamos su origen, la fecha de la última actualización, la compatibilidad declarada con tu versión de Moodle y si tiene mantenedor activo.
Los plugins abandonados son un riesgo doble: no reciben parches de seguridad y bloquean futuras actualizaciones. Una vez al año conviene revisar el inventario y retirar los que ya no se usan. El criterio completo está en plugins de Moodle: qué instalar y qué evitar.
Protección de datos personales
En Perú, la Ley 29733 de Protección de Datos Personales obliga a tratar con cuidado la información de estudiantes, y con más cuidado aún la de menores de edad. Eso se traduce en decisiones concretas: qué campos de perfil se piden, quién puede ver el listado completo de participantes, qué datos salen en los reportes exportados y por cuánto tiempo se guardan.
Moodle incluye herramientas de privacidad que permiten atender solicitudes de acceso y eliminación, y registrar el consentimiento. Conviene configurarlas antes de necesitarlas. El tema completo está en protección de datos personales en Moodle.
Respaldos que alguien haya restaurado alguna vez
Un respaldo que nunca se restauró es una suposición. La prueba mínima es tomar una copia reciente, levantarla en un entorno aparte y verificar que la base de datos y los archivos de curso estén completos y coherentes entre sí.
Define además la retención: cuántas copias diarias, semanales y mensuales se conservan, y dónde. Guardar la copia en el mismo lugar que la plataforma no protege frente al escenario que más importa. Lo detallamos en respaldos y recuperación en Moodle.
Registro de actividad y monitoreo
Moodle registra quién hizo qué y cuándo. Ese registro es la única forma de resolver una discusión sobre una calificación modificada o un intento de examen borrado. Verifica que esté activo, que se conserve un periodo razonable y que alguien sepa consultarlo.
Al monitoreo de infraestructura súmale alertas útiles: disponibilidad del sitio, espacio en disco, errores recurrentes y aumento inusual de intentos de inicio de sesión fallidos. Una alerta que nadie lee es equivalente a no tenerla.
Qué hacer cuando algo pasa
Un procedimiento de incidente no necesita ser extenso. Necesita responder cuatro preguntas: quién detecta, a quién se avisa, qué se hace primero para contener y quién comunica a la comunidad educativa. Escríbelo en una página y tenlo accesible fuera de la plataforma.
Después del incidente, la revisión importa tanto como la respuesta: qué falló, qué medida habría evitado el problema y qué se cambia. Sin ese paso, el mismo incidente vuelve.
Revisión periódica en cuatro momentos
Una rutina anual sencilla funciona mejor que un plan ambicioso que nadie ejecuta: revisión de accesos privilegiados al inicio de cada semestre, prueba de restauración de respaldo cada trimestre, revisión de plugins una vez al año y actualización de versión mayor una vez al año en ventana acordada.
Si administras la plataforma con un equipo pequeño, buena parte de esta rutina puede quedar a cargo del proveedor mediante un contrato de soporte Moodle con mantenimiento preventivo incluido.